
Жизненный цикл учётной записи пользователя: от регистрации до деактивации
Новости06.10.2026
Учётная запись проходит путь от первичного создания профиля до его блокирования и полной деактивации. Разбираем, как устроены идентификаторы, факторы аутентификации и контроль прав доступа на каждом этапе жизненного цикла аккаунта.
Безопасность корпоративной инфраструктуры держится на строгом контроле доступа. Если в компании нет единого порядка работы с учётными записями, возникают риски: забытые аккаунты уволившихся сотрудников, лишние права администраторов и слабые пароли открывают дорогу злоумышленникам. Процессы управления идентификацией и аутентификацией (Identity and Access Management, IAM) помогают упорядочить работу с цифровыми профилями пользователей.
Каждому пользователю в IAM-системе назначается цифровая учётная запись. Она состоит из одного или нескольких идентификаторов и набора атрибутов:
- Идентификатор — специальный атрибут для выделения конкретного пользователя в определенном контексте. Примерами служат адрес электронной почты, номер телефона, логин, СНИЛС, ИНН, серия и номер паспорта или табельный номер. Чтобы однозначно ссылаться на учётную запись, IAM-система выбирает основной идентификатор. Обычно им выступает суррогатный ключ — машинно-сгенерированный уникальный номер (например, GUID), присваиваемый при регистрации. Использование последовательно увеличивающихся чисел (вроде табельного номера) менее желательно из-за их предсказуемости.
- Атрибуты — характеристики пользователя в цифровой среде. К ним относятся ФИО, дата и место рождения, пол, должность, подразделение, а также назначенные полномочия и роли. Атрибуты могут храниться прямо в учётной записи или находиться во внешних базах, ссылаясь на неё по идентификатору.
Рассмотрим подробнее ключевые этапы жизненного цикла учётной записи.
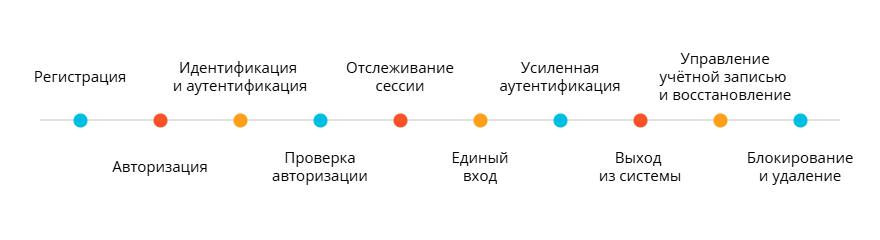
Регистрация
Первым этапом является создание учётной записи, первоначальное назначение ей идентификаторов и атрибутов.
В зависимости от бизнес-процессов организации регистрация может быть:
- самостоятельной (пользователь заполняет форму сам);
- автоматической или полуавтоматической (при входе через внешних поставщиков идентификации: Госуслуги, банки, социальные сети);
- административной (аккаунт создаёт системный администратор);
- импортированной из внешних систем (например, из кадровой системы).
На этом этапе система присваивает уникальный идентификатор, формирует профиль и связывает с ним начальные атрибуты. Также процесс может включать шаги по подтверждению владения номером телефона, адресом электронной почты или проверку данных во внешних сервисах.
Авторизация (предоставление прав)
При создании учётной записи определяется круг действий, разрешённых пользователю. Процесс первичного предоставления полномочий называется авторизацией. Когда пользователь решил воспользоваться этими полномочиями, в момент доступа происходит проверка авторизации.
| Понятие | Суть | Момент выполнения |
|---|---|---|
| Авторизация | Определение и предоставление прав и полномочий | При регистрации или изменении роли |
| Проверка авторизации | Контроль соблюдения предоставленных прав | При попытке совершить действие |
Идентификация и аутентификация
Для доступа к защищённым данным пользователь указывает свой идентификатор (проходит идентификацию) и и предъявляет доказательства владения идентификатором (проходит аутентификацию).
Проверка строится на комбинации из трёх возможных факторов:
- Фактор «знания» — то, что знает пользователь: например, пароль;
- Фактор «владения» — то, чем обладает пользователь: мобильный телефон, токен, ключ безопасности;
- Фактор «свойства» — то, кем пользователь является: биометрические данные — отпечаток пальца, геометрия лица.
Успешная проверка факторов на основе ранее зарегистрированных данных подтверждает, что идентификатор принадлежит пользователю.
Проверка авторизации
После подтверждения личности IAM-система и приложения применяют политики доступа. Проверка авторизации гарантирует, что каждое конкретное запрашиваемое действие соответствует полномочиям, выданным учётной записи.
Отслеживание сессии
После успешного входа приложение создаёт пользовательскую сессию. В рамках сессии фиксируются:
- идентификатор пользователя;
- список пройденных факторов аутентификации;
- время последней проверки.
Для поддержания безопасности используется тайм-аут сессии — продолжительность времени, по истечении которого требуется повторный ввод учётных данных. Длительность тайм-аута зависит от критичности защищаемых данных. Повторная проверка позволяет убедиться, что за устройством находится именно авторизованный пользователь, а также обновляет текущие статусы прав.
Выделяют тайм-аут максимальной продолжительности сессии и тайм-аут максимального периода бездействия в сессии.
Единый вход (Single Sign-On, SSO)
Единый вход позволяет пользователю пройти идентификацию и аутентификацию один раз, после чего получать доступ к различным приложениям без повторного ввода пароля.
SSO возможен, когда приложения делегируют функции проверки подлинности единой IAM-системе. Сеанс, обеспечивающий доступ к нескольким сервисам в рамках одной учётной записи, называется SSO-сессией.
Многофакторная и поэтапная аутентификация
Классическая аутентификация по логину и паролю считается уязвимой. Для повышения уровня защиты применяются:
- Многофакторная аутентификация (MFA) — одновременное использование нескольких факторов (например, пароль + одноразовый код из приложения или биометрия).
- Поэтапная аутентификация (Step-up) — повышение уровня доверия к текущей сессии при выполнении критичных операций. Пользователь может войти в систему по паролю, но при запросе конфиденциального документа или совершении транзакции система потребует ввести дополнительный фактор.
Выход из системы
Завершение работы требует корректного закрытия сессии. При явном выходе пользователь запрашивает аннулирование сеанса. Если используется SSO, IAM-система определяет на основе настроек, какие именно сессии в смежных приложениях должны быть завершены.
Стоит отличать явный выход от принудительного или автоматического завершения сессии. При принудительном завершении приложение может сохранить контекст работы в приостановленном состоянии и восстановить его после повторного входа.
Управление учётной записью и восстановление
В течение жизненного цикла данные пользователя меняются. Процессы управления дают возможность пользователям и администраторам обновлять атрибуты профиля: менять адрес почты, номер телефона, подразделение или обновлять пароль.
Если пользователь теряет доступ (забыл пароль, утратил токен), запускается процедура восстановления. Она использует альтернативные (вторичные) каналы подтверждения личности, чтобы вернуть доступ к управлению учётной записью.
Блокирование и удаление
Когда необходимость в учётной записи отпадает, её следует вывести из эксплуатации, чтобы исключить риски несанкционированного использования.
Существует два подхода к деактивации:
- Отключение (блокирование) — запрет на аутентификацию с сохранением учётной записи и истории действий для целей аудита.
- Полное удаление — стирание учётной записи и связанных с ней персональных данных.
Процедура может инициироваться самим пользователем, выполняться по решению администратора или срабатывать автоматически (например, при длительном отсутствии активности).
IAM как основа информационной безопасности
Жизненный цикл учётной записи — это не просто набор формальных шагов, а непрерывный процесс управления доступом и рисками информационной безопасности. От того, насколько корректно и прозрачно в компании организована работа с идентификаторами, сессиями, правами и блокировками, напрямую зависит защищённость всей ИТ-инфраструктуры.
Внедрение специализированных IAM-систем позволяет автоматизировать каждый из этих этапов: от первой регистрации сотрудника до своевременного отзыва прав при его увольнении. IAM-системы, такие как Blitz Identity Provider, берут на себя рутину по проверке факторов аутентификации, отслеживанию сессий и обеспечению единого входа (SSO), снижая нагрузку на системных администраторов и исключая человеческий фактор. В конечном счёте правильное управление жизненным циклом учётных записей помогает бизнесу соблюдать требования регуляторов, защищать конфиденциальные данные и гарантировать непрерывность рабочих процессов.
Используемые термины
Identity and Access Management, IAM — управление идентификацией и контролем доступа.
GUID — уникальный идентификатор, который используется в программировании и базах данных для различения объектов без централизованного координирования.
Single Sign-On, SSO — технология единого входа.
MFA — многофакторная аутентификация.
Step-up — метод безопасности, при котором система запрашивает дополнительный фактор проверки только при выполнении критически важных операций или доступе к конфиденциальным данным внутри уже активной сессии.