
Подключение к ЕСИА: как выполнить требования Минцифры РФ и сохранить ресурсы компании
Новости 12.10.2026
Подключение к ЕСИА с 2027 года требует строгого соблюдения обновлённых нормативных требований Минцифры России. Организациям необходимо задействовать одобренные типовые решения, защищённые каналы связи и подтвердить выполнение мер по защите информации. Программный комплекс Blitz Identity Provider упрощает интеграцию, берёт на себя рутину по управлению доступом и оптимизирует затраты на инфраструктуру.
С 1 июля 2025 действуют обновлённые правила работы с Единой системой идентификации и аутентификации (ЕСИА). Для новых систем правила уже вступили в силу: теперь подключиться к ЕСИА можно только по новым требованиям Минцифры РФ. У ранее подключённых и функционирующих систем есть время до 31 декабря 2026 года, чтобы привести свою инфраструктуру в полное соответствие с правилами. Все организации, использующие вход через Госуслуги или получающие данные пользователей из ЕСИА, обязаны выполнить условия Минцифры РФ. В статье подробно разбираем три ключевых требования регулятора.
Три обязательных требования для работы с ЕСИА
С момента запуска ЕСИА требования к безопасности интеграции регулярно усложнялись. Сегодня Минцифры РФ выдвигает три основных условия для подключения информационной системы:
- Использование одобренного типового решения,
- Организация защищённого канала связи,
- Предоставление заключения о выполнении мер по защите информации.
Ниже подробно рассмотрим каждый из этих пунктов.
1. Одобренное типовое решение
Минцифры РФ требует выполнять взаимодействие с ЕСИА исключительно через программное обеспечение, прошедшее предварительную экспертизу и согласованное с ФСБ России. Перечень таких продуктов зафиксирован в методических рекомендациях по использованию ЕСИА.
Разработка и самостоятельная сертификация собственного модуля интеграции в ФСБ — процесс длительный, дорогостоящий и непрактичный для большинства компаний. Поэтому рынок ориентируется на готовые решения.
По состоянию на сентябрь 2026 года в официальный список Минцифры РФ входят, в частности, следующие типовые решения:
- TrustGate (АО «ИнфоТеКС Интернет Траст»),
- ViPNet EDI Soap Gate 3 (АО «ИнфоТеКС»),
- SDK ИС Клиента (АНО «Национальный технологический центр цифровой криптографии»).
Сертификация типовых решений в ФСБ накладывает жёсткие ограничения на их развёртывание. В соответствии с формулярами регулятора, для развёртывания каждого типового решения необходимо предусмотреть:
- Отдельный физический сервер с проверяемой системой BIOS;
- Аппаратно-программный модуль доверенной загрузки (АПМДЗ);
- Сертифицированная операционная система (ФСТЭК / ФСБ);
- Сертифицированный антивирус и средство криптографической защиты информации (СКЗИ) («КриптоПро CSP», ViPNet).
2. Защищённый канал связи
Взаимодействие с сервисами ЕСИА через открытый интернет по стандартному протоколу HTTPS больше не допускается. Подключение выполняется строго через защищённые каналы:
- Канал сети СМЭВ с криптомаршрутизаторами класса КС3 — обязателен, если система получает персональные данные пользователей из ЕСИА.
- ГОСТ TLS-туннель класса КС1 — допускается использовать только тогда, когда ЕСИА применяется исключительно для аутентификации, а система получает только внутренний идентификатор пользователя (esia_id) без передачи персональных данных. На практике этот сценарий применяется редко, так как организациям практически всегда требуются достоверные профильные данные пользователей.
3. Подтверждение мер по защите информации
Организация обязана подтвердить, что персональные данные, полученные из ЕСИА, защищены в её информационной системе согласно требованиям законодательства:
- Для государственных информационных систем (ГИС): требуется аттестат соответствия требованиям безопасности информации (по приказам ФСТЭК России).
- Для коммерческих систем: обязательная аттестация не требуется, однако необходимо получить заключение о выполнении мер по защите информации. Выдать такое заключение может любая организация, обладающая действующей лицензией ФСТЭК России на деятельность по технической защите конфиденциальной информации (ТЗКИ).
Что делать, если информационных систем несколько
Рассмотрим ситуацию, когда подключить к ЕСИА нужно несколько информационных систем. По требованиям Минфицры РФ на каждый уникальный идентификатор информационной системы (мнемонику) требуется отдельный аппаратный комплекс с типовым решением, если она самостоятельно взаимодействует с ЕСИА. В таких случаях полезны единые системы управления аутентификацией в качестве связующего звена между несколькими информационными системами и типовым решением — например, сервер аутентификации Blitz Identity Provider.
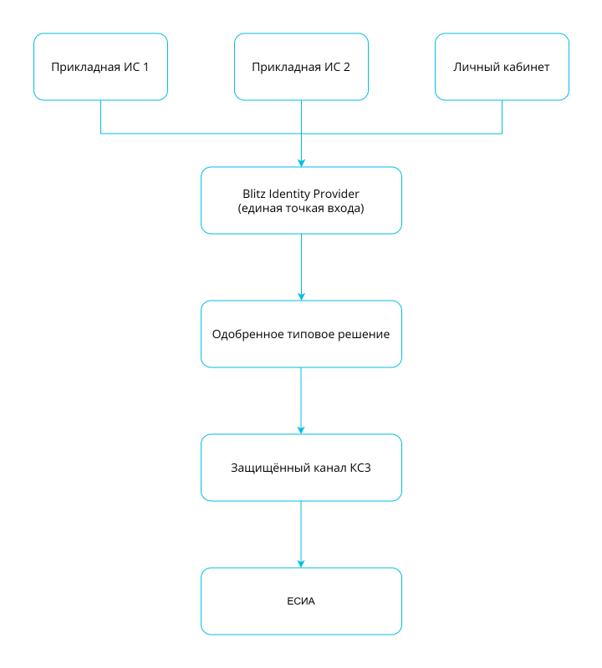
Какую роль играет Blitz Identity Provider
Blitz Identity Provider выступает в качестве единого центра управления аутентификацией и связующего звена между внутренними системами компании и типовым решением ЕСИА.
Взаимодействие с типовыми решениями
Blitz Identity Provider из коробки поддерживает работу с типовыми решениями (TrustGate, ViPNet EDI Soap Gate 3, SDK ИС Клиента):
- При работе с SDK ИС Клиента: Blitz Identity Provider самостоятельно выполняет логику взаимодействия с ЕСИА, используя SDK ИС Клиента для формирования и проверки электронных подписей.
- При работе с TrustGate или ViPNet EDI Soap Gate 3: Blitz Identity Provider работает через них как через шлюзы, сглаживая технологические нюансы (например, при обработке расширенных сценариев доступа для юридических лиц и групп) и восполняя недостающие данные из ЕСИА.
Управление учётными записями и сессиями
Blitz Identity Provider сохраняет полученные из ЕСИА данные в сертифицированные хранилища учётных записей (каталоги или СУБД под управлением защищённых ОС) и связывает профиль ЕСИА с существующей учётной записью пользователя. Кроме того, есть поддержка входа по логину и паролю, биометрии или через банковские сервисы, а также механизмы обновления маркеров доступа (refresh tokens).
Упрощение проверки ИБ
Blitz Identity Provider обладает действующим сертификатом ФСТЭК России на выполнение функций средства защиты информации (идентификация, аутентификация, управление доступом, регистрация событий безопасности). Использование сертифицированного СЗИ в связке с типовым решением и защищённой ОС существенно облегчает лицензиатам ТЗКИ выдачу положительного заключения о защищённости системы.
Снижение затрат
Использование Blitz Identity Provider в качестве единой точки интеграции позволяет обойтись одним комплектом типового решения и снизить расходы на инфраструктуру.
Что необходимо сделать компаниям до конца года
Все организации, уже подключённые к ЕСИА, обязаны до конца текущего года направить в Минцифры России заявку на изменение параметров подключения. В документе указываются сведения об используемом типовом решении, каналах связи и наличии заключения по защите информации.
С 1 января 2027 года системы, не приведённые в соответствие с правилами, могут быть отключены от ЕСИА.
Вопросы и ответы
Нужно ли менять архитектуру, если наша компания уже подключена к ЕСИА и использует стандартный HTTPS?
Можно ли использовать одно типовое решение на несколько дочерних компаний или систем?
Является ли Blitz Identity Provider типовым решением ЕСИА?
Обязательно ли проводить аттестацию коммерческой системы для подключения к ЕСИА?
Обязательно ли использовать Blitz Identity Provider для получения заключения о выполнении мер по защите информации?
Используемые термины
HTTPS — безопасный протокол передачи данных в интернете, который защищает информацию от перехвата и подделки с помощью шифрования.
TLS — криптографический протокол, который обеспечивает безопасную и зашифрованную передачу данных между компьютерами в сети Интернет.
TrustGate — универсальный защищённый программный шлюз от компании «Инфотекс Интернет Траст», предназначенный для безопасного взаимодействия информационных систем с государственными цифровыми платформами (СМЭВ, ЕСИА, ЕБС).
ViPNet EDI — сертифицированный программно-аппаратный комплекс компании «ИнфоТеКС», предназначенный для защищённого обмена данными через СМЭВ, ЕСИА и Цифровой профиль гражданина.
Refresh tokens — специальный долгоживущий цифровой ключ, который используется в системах авторизации для получения нового краткосрочного токена доступа, когда старый истекает, без необходимости повторного ввода логина и пароля.